La combinaison de la cybersécurité et de l’intelligence artificielle (IA) redéfinit les priorités des organisations. Entre protection des données, gestion des systèmes d’IA et recherche d’une résilience numérique durable, les dirigeants doivent anticiper des menaces inédites tout en exploitant le potentiel de l’IA.
Ce matin, des dirigeants ont découvert qu’un courriel apparemment légitime avait trompé leurs équipes. D’autres ont vu un hypertrucage (deepfake) imiter leur voix, tandis qu’un fournisseur tiers ouvrait malgré lui une brèche critique. Autrefois réservés à la science-fiction, ces scénarios illustrent les menaces émergentes liées à l’intelligence artificielle, qui redéfinissent aujourd’hui la cybersécurité.
L’intelligence artificielle doit être gouvernée comme un facteur de risque, mais aussi mobilisée comme un levier stratégique de protection dans toute initiative de cybersécurité.
En nous appuyant sur notre expérience en cybersécurité, examinons les menaces émergentes liées à l’IA et comment cette technologie peut devenir un levier de résilience lorsqu’elle est utilisée stratégiquement.
La cybersécurité et l’intelligence artificielle : un double tranchant
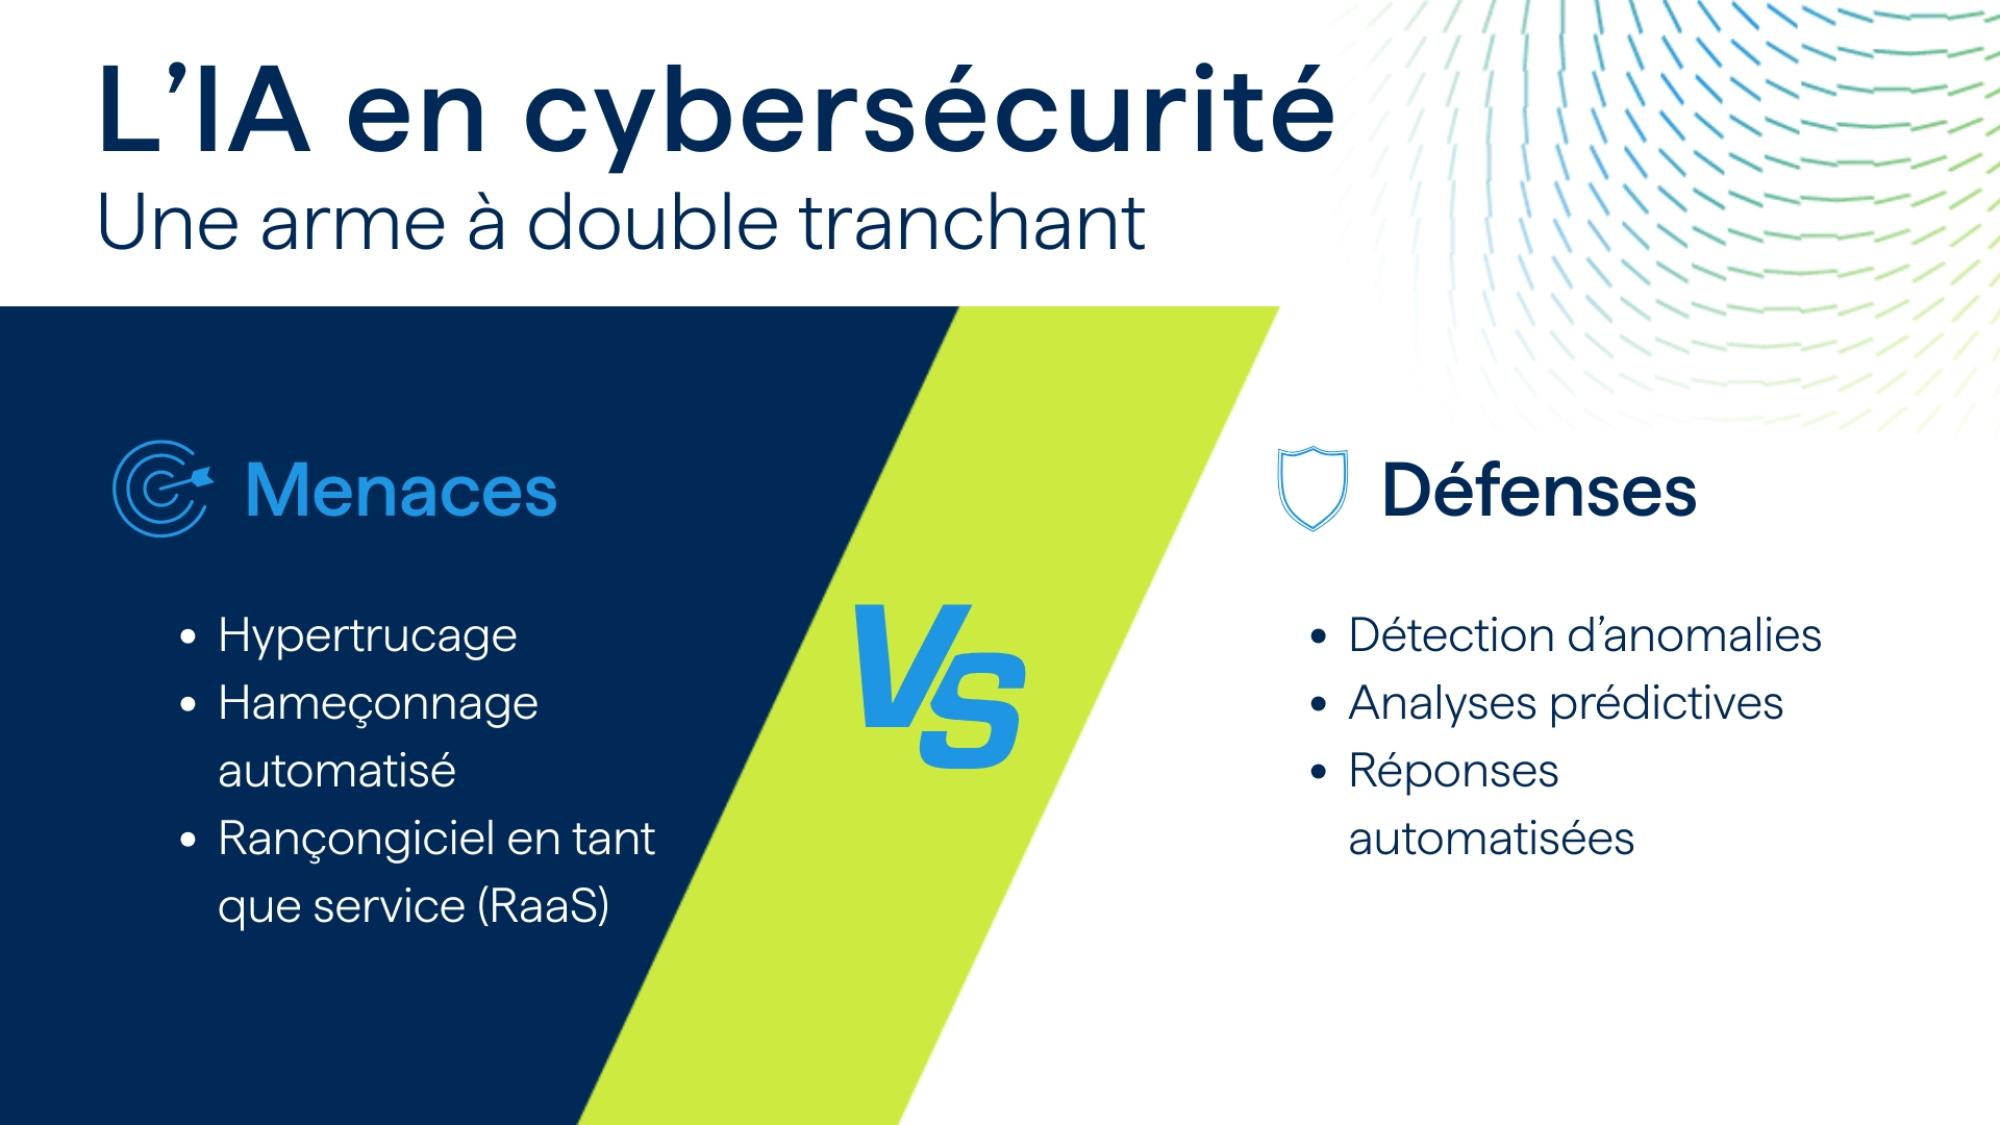
L’intelligence artificielle, qu’elle serve les cybercriminels ou qu’elle renforce la défense, s’impose désormais comme un enjeu prioritaire pour les dirigeants.
L'attaque : l’IA comme accélérateur de menaces
L’IA alimente des attaques de plus en plus sophistiquées. Des campagnes de phishing indiscernables de courriels légitimes, des vidéos hypertruquées crédibles visant directement les cadres dirigeants et des services de rançongiciel prêts à l’emploi permettent aux acteurs malveillants d’opérer à grande échelle.
Europol avertit déjà que ces outils « turbochargent » le crime organisé en ligne. Forrester observe également que l’IA permet d’industrialiser ces attaques, en passant de simples tentatives isolées à des campagnes automatisées à grande échelle.
La défense : l’IA comme levier de résilience
Les mêmes capacités d’IA peuvent transformer la cybersécurité en renforçant la détection et la prévention. Grâce à l’analyse en temps réel de milliards de signaux, les systèmes d’IA identifient des anomalies impossibles à repérer par des équipes humaines. Ils anticipent les attaques, adaptent la surveillance en continu et offrent aux dirigeants un levier stratégique pour une cybersécurité proactive et orientée vers la résilience numérique.
Pour les organisations, la clé réside dans la gouvernance. L’IA doit être encadrée, évaluée et intégrée dans des cadres de sécurité cohérents. Gartner souligne que la confiance, le risque et la sécurité doivent être considérés ensemble, notamment à travers des approches comme AI TRiSM (Gestion de la confiance, des risques et de la sécurité de l’IA).
Mais pour que ces capacités défensives tiennent leurs promesses, elles doivent s’appuyer sur une gouvernance solide et des pratiques organisationnelles claires.
Les menaces émergentes alimentées par l’IA
L’intelligence artificielle ne crée pas seulement de nouvelles opportunités : elle redéfinit aussi le profil des attaques. Les cybercriminels exploitent déjà ses capacités pour rendre leurs offensives plus crédibles et plus difficiles à détecter.
Des données récentes confirment cette tendance. Selon TechRadar Pro, une étude du Ponemon Institute montre que les attaques par hypertrucage visant les dirigeants sont en forte hausse :
- 41 % des professionnels de la sécurité interrogés ont signalé une attaque de ce type en 2025, contre 34 % en 2023.
- 54 % considèrent les vidéos hypertruquées comme l’une des principales menaces liées à l’IA.
- 66 % jugent probable un incident similaire à l’avenir.
Ces données confirment la nécessité d’intégrer les systèmes d’IA à une stratégie de résilience numérique.
Voici les principales menaces liées à l’IA :
- Hypertrucages : en quelques secondes, la voix ou l’image d’un dirigeant est imitée pour manipuler un employé vers des actions préjudiciables.
- Campagnes d'hameçonnage automatisées (phishing) : des courriels générés par IA, indiscernables de messages légitimes, servent à cartographier la hiérarchie et à identifier les personnes clés, avant d’être couplés à un rançongiciel en tant que service (RaaS).
- Chaîne d’approvisionnement en IA : l'intégration de connecteurs logiciels, de modèles tiers ou de composants open source introduit de nouvelles vulnérabilités.
- Attaques contre les modèles d’IA (IA adversaire) : des manipulations ou un empoisonnement ciblent les modèles et compromettent leur fiabilité.
Ces menaces dépassent déjà nos défenses classiques. Pour y répondre, il faut repenser nos approches de sécurité.
Pourquoi les défenses traditionnelles échouent face aux menaces émergentes de l’IA
Pendant longtemps, la cybersécurité s’est appuyée sur des barrières bien délimitées : pare-feu, antivirus et règles de détection statiques. Ces approches fonctionnaient dans un environnement où les menaces évoluaient lentement et où les attaquants devaient mobiliser des compétences techniques importantes. Face aux menaces émergentes liées à l’IA, ce modèle est dépassé.
La sécurité doit se déplacer vers l’identité : protéger les accès, authentifier en continu et surveiller les comportements pour renforcer la résilience des organisations. Les courriels d’hameçonnage automatisés imitent parfaitement le ton de l’entreprise. Les hypertrucages contournent les contrôles d’identité visuelle ou vocale. Les rançongiciels en tant que service rendent accessibles des outils autrefois réservés à des groupes très spécialisés.
Résultat : les attaques sont plus rapides et plus difficiles à détecter, ce qui fragilise la protection des données.
Zero trust et sécurité adaptative
Avec le télétravail, l’infonuagique et les fournisseurs tiers, les frontières de l’entreprise se fragmentent. Les dirigeants doivent donc adopter une approche de confiance nulle (zero trust), où chaque utilisateur, chaque accès et chaque transaction est vérifié en permanence.
Ainsi, cette approche permet de limiter les dommages. Un poste compromis ne donne accès qu’aux ressources autorisées à l’utilisateur, même si l’attaquant tente de se déplacer latéralement.
Le modèle de confiance nulle repose sur 3 principes simples mais exigeants :
- Ne jamais faire confiance par défaut.
- Toujours vérifier les accès.
- Limiter les droits au strict nécessaire.
Il s'accompagne d’une surveillance adaptative, où les contrôles évoluent en fonction des comportements observés.
En appliquant cette approche, les organisations peuvent garder une longueur d’avance sur des menaces en constante évolution et préparer l’intégration de l’IA comme outil de défense.
L’IA au service de la cyberdéfense
Bien intégrée, l’intelligence artificielle fait de la cybersécurité un outil de protection proactive.
Détection d’anomalies et surveillance proactive
L’intelligence artificielle excelle dans l’analyse de volumes de données massifs. Elle repère en temps réel des signaux faibles impossibles à détecter manuellement.
Un modèle de détection peut ainsi :
- Identifier une connexion inhabituelle
- Déceler un transfert suspect
- Identifier une connexion à un site malveillant
- Signaler une modification non autorisée
Ces alertes permettent aux organisations de réagir rapidement. Elles réduisent les délais de détection, limitent l’ampleur des incidents et renforcent la continuité des activités.
En intégrant ce type de surveillance proactive, les dirigeants peuvent agir avant que l’attaque ne survienne, plutôt que de réagir après coup.
Analyses prédictives et réponse en temps réel
un incident. Elle anticipe les attaques en évaluant leur probabilité selon les comportements observés.
Ces capacités prédictives aident les organisations à :
- Réduire les temps d’arrêt en anticipant les interruptions
- Automatiser des réponses rapides pour limiter l’impact
- Donner aux dirigeants une vision claire pour décider sans délai
En intégrant ces analyses dans leur stratégie, les entreprises gagnent des avantages. Elles transforment la cybersécurité en outil d’aide à la décision et en levier de performance durable.
Gouvernance et cadre AI TRiSM
Sans gouvernance claire, l’intelligence artificielle en cybersécurité peut devenir une source de vulnérabilité.
Le cadre AI TRiSM, proposé par Gartner, fournit aux dirigeants une méthode pour concilier innovation et sécurité.
Le modèle AI TRiSM aide les dirigeants à agir sur 3 volets clés :
- Assurer la transparence des modèles d’IA
- Gérer les risques liés aux données et aux biais
- Protéger les systèmes contre les dérives et les usages malveillants
Adopter un tel cadre permet de transformer l’IA en outil de confiance numérique. Pour les organisations, c’est aussi une manière d’anticiper les réglementations à venir, de renforcer la conformité et de consolider la résilience face aux menaces.
Gouvernance et culture organisationnelle : le facteur humain de la résilience
Même les technologies les plus avancées perdent de leur efficacité si elles ne s’accompagnent pas d’une gouvernance solide et d’une culture organisationnelle adaptée. La résilience en cybersécurité dépend autant des personnes et des processus que des outils déployés.
La gouvernance comme levier stratégique
La gouvernance en cybersécurité ne se limite plus à des politiques internes. Elle doit désormais intégrer les risques liés à l’intelligence artificielle : qualité des données, sécurité des modèles et transparence des décisions automatisées. Les cadres de référence tels que l’AI TRiSM de Gartner aident à aligner la gestion des risques technologiques avec les objectifs stratégiques de l’entreprise. Pourtant, comme le souligne le MIT Sloan Management Review, la plupart des organisations n’adaptent pas encore leurs pratiques de gestion des risques à la vitesse des évolutions liées à l’IA.
Pour les dirigeants, cela signifie renforcer la supervision au conseil d’administration, impliquer les parties prenantes clés et intégrer la cybersécurité dans les décisions d’investissement.
Sensibilisation et culture organisationnelle
Les cybercriminels savent exploiter la dimension humaine. Des courriels d’hameçonnage crédibles, des hypertrucages ou des appels téléphoniques automatisés visent les employés. La technologie seule ne peut pas suffire à contrer ces menaces.
Il est donc essentiel de cultiver une culture de vigilance. Cela implique des formations régulières, des simulations d’attaques réalistes et une communication claire avec les équipes. Les employés doivent comprendre qu’ils sont un maillon clé de la résilience, au même titre que les outils de cybersécurité.
Aligner sécurité et performance
Une gouvernance efficace relie la cybersécurité aux objectifs business. Des indicateurs axés sur les résultats permettent de démontrer la valeur de la cybersécurité pour l’organisation.
En renforçant la confiance numérique, en limitant les interruptions et en respectant les réglementations, la cybersécurité passe du statut de dépense à celui d’investissement stratégique.
Quelles actions prioritaires pour les dirigeants?
Face à l’essor de l’intelligence artificielle, la cybersécurité devient une question de résilience organisationnelle et de confiance numérique. Les dirigeants peuvent dès aujourd’hui agir sur plusieurs leviers pour préparer leur entreprise aux nouvelles menaces.
1. Évaluer l’exposition aux menaces liées à l’IA
Cartographier les systèmes critiques, les points d’entrée et les dépendances technologiques permet de mesurer les risques concrets. Cet exercice inclut les fournisseurs tiers et les modèles d’IA déjà utilisés dans l’organisation.
2. Intégrer l’IA dans les capacités de défense
Investir dans des outils capables de détecter les anomalies, de prédire les attaques et d’automatiser certaines réponses renforce la rapidité et l’efficacité de la protection.
3. Mettre en place une gouvernance robuste
Adopter des cadres comme AI TRiSM permet d’encadrer l’usage de l’IA, de limiter les risques et de garantir la transparence. La gouvernance doit être suivie au plus haut niveau, jusqu’au conseil d’administration.
4. Développer une culture de vigilance
Former régulièrement les employés, simuler des attaques réalistes et renforcer les comportements responsables sont essentiels pour réduire la vulnérabilité humaine.
5. Relier cybersécurité et performance organisationnelle
Il faut mesurer la valeur stratégique de la cybersécurité à travers des indicateurs orientés sur les résultats :
- Continuité des activités
- Confiance numérique
- Conformité réglementaire
Vers une résilience numérique durable
L’IA transforme le paysage de la cybersécurité à une vitesse sans précédent. Elle crée de nouvelles menaces, mais elle offre aussi les moyens de bâtir des défenses plus adaptatives.
Pour les organisations, la clé est de ne pas subir cette évolution, mais de l’anticiper. Celles qui sauront intégrer l’IA dans leur gouvernance, renforcer la vigilance humaine et relier sécurité et performance transformeront la cybersécurité. Elle ne sera plus un frein, mais un levier de résilience et de confiance numérique.
Pour aller plus loin, visionnez notre webinaire : 5 étapes pour bâtir un programme de cybersécurité résilient (en anglais seulement).
Vous souhaitez en savoir plus l'accompagnement qu’offre Alithya face à ces risques? Découvrez nos services de cybersécurité et de conseil stratégique. Pour renforcer votre cyberstratégie, contactez nos experts.