L’adoption des solutions infonuagiques s’est généralisée dans les organisations, avec une forte tendance vers les modèles de déploiement multinuage. Selon le Flexera 2025 State of the Cloud Report, plus de 70 % des entreprises utilisent une combinaison d’environnements infonuagiques publics et privés, et en moyenne de deux à quatre fournisseurs de nuage public. Cette flexibilité accrue complexifie toutefois la sécurité du nuage, désormais un enjeu central pour les entreprises et leurs centres de données.
Cette réalité expose les entreprises à plusieurs risques. La fragmentation des outils, l’incohérence des politiques de sécurité, le manque de visibilité centralisée et la multiplication des surfaces d’attaque représentent les menaces courantes. En effet, 77 % des organisations considèrent la sécurité comme l’un des principaux défis du nuage, juste après la gestion des coûts.
Par ailleurs, les environnements infonuagiques sont désormais des cibles privilégiées pour les cyberattaques. Les attaquants exploitent les erreurs de configuration, les interfaces mal sécurisées, et utilisent même les services infonuagiques pour en faire des infrastructures d’attaque. Le facteur humain reste la première cause de compromission, représentant 31 % des incidents, devant l’exploitation de vulnérabilités techniques.
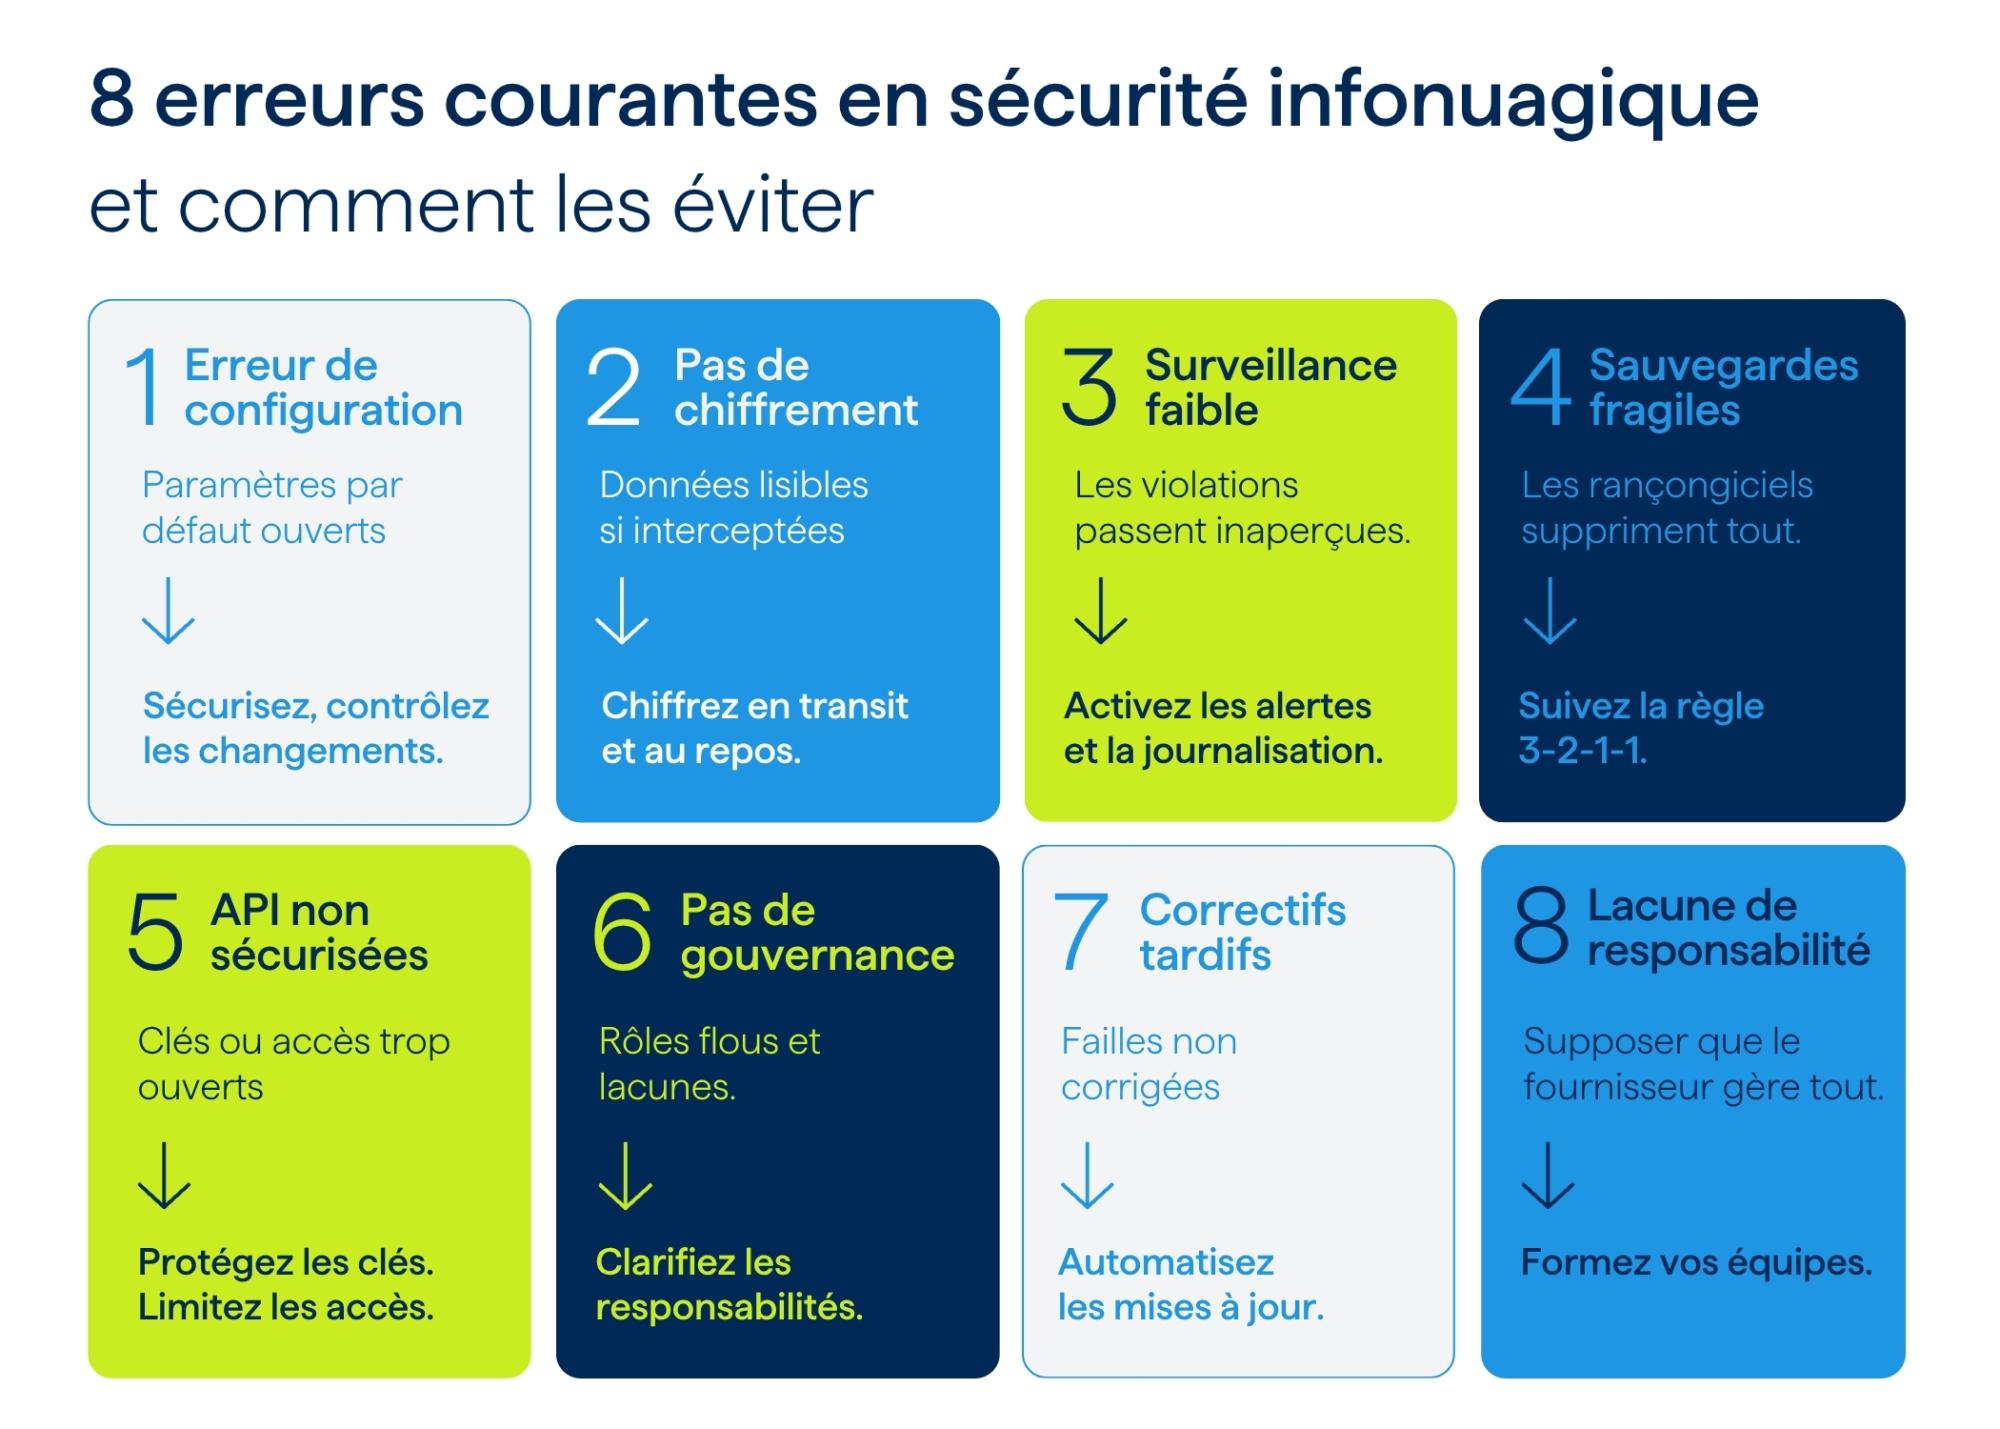
La résilience et la souveraineté des données ne dépendent donc pas seulement de la stratégie multinuage adoptée. À partir de notre expérience sur le terrain, voici les 8 erreurs de sécurité du nuage les plus courantes et comment les éviter.
Les cyberattaques, conséquence directe d’une sécurité négligée
Quand on parle de sécurité et de nuage, certaines fautes reviennent systématiquement et ouvrent la voie aux cyberattaques.
Pour chacune d'entre elles, vous trouverez :
- Conséquence : ce qui se passe concrètement dans le système.
- Impact stratégique : ce que cela signifie pour l’organisation et sa direction.
- Solution : les pratiques recommandées pour éviter cette faille.
- Questions clés : 3 points qu’un dirigeant peut demander à ses équipes pour valider la robustesse de la sécurité.
1. Une mauvaise configuration de l’environnement infonuagique
C’est la faille la plus fréquente, mais aussi la plus coûteuse. Elle survient lorsqu’un environnement infonuagique ou un système qui y est déployé (comme un espace de stockage, une base de données ou un service) est mal configuré. Ceci découle souvent de réglages par défaut ou de changements techniques non supervisés. Les attaquants exploitent ces erreurs pour s’introduire dans les services infonuagiques et compromettre les ressources informatiques de l’organisation.
Selon une enquête de Gartner, 80 % des incidents de sécurité sur le nuage sont liés à une mauvaise configuration. En 2024, Football Australia a subi une fuite de données majeure touchant ses systèmes internes et des informations personnelles. L’origine ? Une configuration inadéquate du stockage infonuagique et l’absence de contrôles rigoureux pour superviser les changements techniques, ainsi qu’une dépendance excessive aux fournisseurs de service infonuagique.
Erreur :
- Déploiement de services avec des paramètres par défaut non sécurisés
- Absence de segmentation ou de cloisonnement des ressources
- Manque de journalisation ou de surveillance des changements
Conséquence :
- Accès non autorisé à des systèmes critiques
- Exposition involontaire de données sensibles
Impact stratégique :
- Fuite massive de données sensibles
Solution :
- Mettre en place des modèles de configuration sécurisés dès le déploiement
- Utiliser des outils d’analyse de posture de sécurité pour détecter les erreurs
- Appliquer des contrôles automatisés pour surveiller les changements
- Réaliser des audits réguliers de l’environnement infonuagique
Questions clés :
- Quels services infonuagiques sont actuellement exposés à Internet ?
- Quand a eu lieu le dernier audit de configuration ?
- Dispose-t-on d’un mécanisme pour détecter les changements non autorisés ?
- Les environnements critiques sont-ils correctement segmentés et chiffrés ?
2. L’absence de chiffrement des données
Un incident lié à l’absence de chiffrement peut rapidement dégénérer en crise majeure. Si un cybercriminel parvient à accéder aux données, celles-ci peuvent être exploitées immédiatement, sans barrière technique. Qu’il s’agisse de données au repos dans un stockage infonuagique ou en transit entre services, l’absence de chiffrement constitue une faille de sécurité majeure. Sans chiffrement, toute donnée sensible interceptée devient immédiatement accessible.
Selon l’IBM Cost of a Data Breach Report 2024, l’utilisation d’un chiffrement robuste permet de réduire de près de 50 % le coût moyen d’une fuite de données. Pourtant, de nombreuses organisations continuent de s’appuyer uniquement sur les paramètres par défaut de leur fournisseur infonuagique, sans activer les options de chiffrement avancées.
Erreur :
- Entreposer des données sensibles non chiffrées
- Transférer des informations sans chiffrement adéquat
- Dépendance excessive aux paramètres par défaut du fournisseur infonuagique
Conséquence :
- Données interceptées immédiatement lisibles
- Risques accrus de compromission en cas d’accès non autorisé
Impact stratégique :
- Sanctions réglementaires (ex. Loi 25, RGPD, HIPAA) en cas de non-conformité
- Perte de contrats ou de certifications exigeant des standards élevés (ISO 27001, SOC 2, etc.)
- Propriété intellectuelle non sécurisée
Solution :
- Activer systématiquement le chiffrement des données au repos et en transit.
- Gérer les clés de chiffrement de manière sécurisée (éviter qu’elles soient stockées avec les données)
- Vérifier régulièrement la conformité aux standards de sécurité et de protection des données (ex. RGPD, normes ISO, etc.).
Questions clés :
- Nos données sensibles sont-elles chiffrées, tant au repos qu’en transit ?
- Où sont entreposées nos clés de chiffrement et qui y a accès ?
- Sommes-nous en conformité avec les normes de protection des données applicables (RGPD, ISO, HIPAA, etc.) ?
3. Un suivi et une surveillance insuffisants
De nombreuses organisations déploient leur environnement infonuagique sans mettre en place un mécanisme de suivi rigoureux. Les journaux d’activité sont souvent incomplets, mal configurés ou supprimés trop rapidement. Cette absence de visibilité empêche les équipes de sécurité de détecter les incidents à temps, laissant aux attaquants un délai précieux pour agir sans être repérées.
La surveillance ponctuelle ne suffit plus. Dans un contexte infonuagique dynamique, la détection continue est devenue essentielle. Pourtant, plusieurs entreprises se contentent encore de contrôles sporadiques, réalisés quelques fois par année. Selon le Verizon Data Breach Investigations Report 2024, près de 70 % des incidents de sécurité sont détectés par des tiers (clients, partenaires, médias), ce qui révèle une faiblesse importante dans les capacités internes de détection.
Erreur :
- Déploiement infonuagique sans configuration adéquate de la journalisation et de la surveillance
- Conservation limitée ou fragmentation des journaux d’activité
- Absence de mécanismes d’alerte en temps réel
Conséquence :
- Intrusions non détectées pendant plusieurs jours, voire semaines
- Découverte des attaques par des parties tierces (clients, partenaires, médias, etc.)
- Réaction tardive aux incidents, aggravant leur impact
Impact stratégique :
- Interruption prolongée des opérations et pertes financières significatives
- Risques accrus de non-conformité réglementaire
Solution :
- Activer la journalisation complète des activités et des accès dans tous les environnements infonuagiques
- Centraliser les journaux dans une solution de gestion des informations et des événements de sécurité (SIEM)
- Mettre en place des alertes automatisées pour détecter les comportements anormaux en temps réel
- Réaliser des audits réguliers de la surveillance et du suivi
Questions clés :
- Quels journaux d’activité conservons-nous, et pour quelle durée ?
- Combien d’incidents avons-nous détectés nous-mêmes, et combien ont été signalés par des tiers ?
- Disposons-nous d’un système d’alerte en temps réel pour les comportements suspects ou anormaux ?
- Nos journaux sont-ils centralisés, corrélés et analysés efficacement ?
4. Des sauvegardes insuffisantes ou mal sécurisées
Avec la montée en flèche des attaques par rançongiciel, disposer de sauvegardes fiables et bien protégées est devenu un impératif stratégique. Pourtant, de nombreuses organisations croient à tort que l’environnement infonuagique garantit automatiquement la disponibilité et la sécurité des données. Les sauvegardes sont alors souvent absentes, mal configurées ou entreposées dans le même environnement que les données d’origine, ce qui les rend vulnérables aux mêmes menaces.
En cas d’attaque, de suppression accidentelle ou de défaillance technique, l’absence de copies sécurisées peut entraîner la perte définitive d’informations critiques. Sans plan de restauration éprouvé, la reprise des activités devient lente, coûteuse, voire impossible.
Erreur:
- Supposer que le fournisseur infonuagique assure automatiquement la protection et la disponibilité des données
- Entreposer les sauvegardes dans le même environnement que les données d’origine
- Ne pas tester régulièrement les plans de restauration
Conséquence :
- Données irrécupérables après une attaque par rançongiciel ou une panne
- Sauvegardes compromises ou inutilisables
- Allongement des délais de reprise et augmentation des coûts
Impact stratégique :
- Paralysie des opérations avec pertes financières importantes
- Atteinte durable à la continuité des activités
Solution :
- Mettre en place une politique de sauvegarde régulière, automatisée et vérifiée
- Tester périodiquement les plans de restauration pour s’assurer de leur efficacité en situation réelle
- Documenter et auditer les processus de sauvegarde et de reprise
- Conserver au moins une copie des sauvegardes hors ligne ou dans un environnement isolé de l’environnement infonuagique d’origine
Astuce :
Pour garantir la disponibilité et la sécurité des données en cas d’incident, il est recommandé d’appliquer la stratégie 3-2-1-1 :
- Trois copies des données au total
- Deux types de supports différents (ex. : infonuagique + disque local)
- Une copie hors site, idéalement dans un environnement isolé du nuage principal
- Une copie immuable ou hors ligne, protégée contre les modifications et les attaques
Cette approche réduit considérablement les risques liés aux rançongiciels et aux défaillances techniques. Elle assure une reprise rapide et fiable des activités, même en cas de compromission majeure.
Questions clés :
- Où sont stockées nos sauvegardes, et sont-elles isolées du reste de l’environnement infonuagique ?
- À quelle fréquence testons-nous la restauration de nos données ?
- Que se passerait-il si nous étions victimes d’un rançongiciel demain matin ?
- Avons-nous une copie hors ligne ou dans un environnement indépendant ?
5. La mauvaise gestion des API et des services tiers
Les environnements infonuagiques modernes reposent sur une multitude d’intégrations avec des services externes : applications SaaS, outils d’automatisation, plateformes métiers, etc. Ces intégrations passent principalement par des interfaces d’intégration entre applications (API), qui agissent comme des portes d’entrée vers vos systèmes.
Mal sécurisées, ces API deviennent des vecteurs d’attaque privilégiés. Trop souvent, les clés d’accès sont exposées en clair, les permissions sont excessives, et les mécanismes d’authentification sont insuffisants. Une seule faille dans une API peut compromettre l’ensemble du système d’information.
Erreur :
- Entreposer les clés d’accès aux systèmes de l’organisation dans le code ou dans des dépôts publics
- Accorder des permissions trop larges aux services tiers
- Négliger l’authentification renforcée pour les API sensibles
Conséquence :
- Exposition ou compromission des clés d’accès
- Intrusion via un service tiers mal sécurisé
- Propagation rapide de l’attaque à l’ensemble des systèmes connectés
Impact stratégique :
- Compromission des données sensibles et de systèmes critiques
- Détérioration des relations commerciales
- Risques juridiques importants
Solution :
- Maintenir un inventaire complet et à jour de toutes les API et intégrations actives
- Appliquer le principe du moindre privilège pour limiter les accès
- Protéger les clés API (ne jamais les stocker en clair) et utiliser une infrastructure permettant de protéger les clés cryptographiques de l’organisation
- Mettre en place une authentification forte (ex. : OAuth, identifiants sécurisés)
- Mettre en place des contrôles réguliers et des tests de sécurité pour les API
Questions clés :
- Avons-nous un inventaire complet de toutes les API et intégrations actives ?
- Où et comment stockons-nous nos clés API ?
- Quelles limites de permissions appliquons-nous aux services tiers ?
- Nos API critiques sont-elles protégées par une authentification forte et des contrôles d’accès granulaires ?
6. Une absence de gouvernance claire et de responsabilités définies
À mesure que les environnements infonuagiques deviennent plus complexes, la question de leur sécurité n’est plus seulement technique : elle devient aussi organisationnelle. Cela soulève des questions importantes qui doivent être abordées de front. Qui est responsable de surveiller les accès ? De réviser les configurations ? De s’assurer de la bonne segmentation des données ? Sans une gouvernance claire, les zones grises se multiplient et risquent d’engendrer des problèmes de sécurité sur le long terme.
Bien que se poser ce genre de questions fasse partie des bonnes pratiques de gestion en lien avec des actifs infonuagiques, force est d’admettre que la réalité du terrain reste éloignée de ces bonnes pratiques. De fait, une étude de PwC datant de 2024 démontre d’ailleurs que plus de 60 % des organisations déclarent manquer de clarté dans la répartition des responsabilités liées à la cybersécurité du nuage.
Erreur :
- Migrer vers le nuage sans définir clairement les rôles et responsabilités liés à sa sécurité, incluant les équipes internes, les fournisseurs et les partenaires
Conséquence :
- Manque de clarté dans la gestion de la sécurité
- Failles non couvertes faute de responsabilités claires
- Attentes irréalistes envers les fournisseurs ou partenaires
Impact stratégique :
- Échecs lors d’audits de sécurité ou de conformité
- Amendes réglementaires et litiges coûteux
Solution :
- Établir des politiques de sécurité claires pour la gestion des environnements infonuagiques, intégrées aux politiques globales de l’organisation
- Définir un cadre de gouvernance structuré (ex. : modèle RACI) pour clarifier les rôles, responsabilités et processus
- Former régulièrement les équipes aux responsabilités spécifiques liées à chaque fournisseur et à chaque type de service infonuagique
Questions clés :
- Qui est responsable de la sécurité de nos données dans le nuage : nous, le fournisseur ou un partenaire ?
- Avons-nous des politiques de gestion claires, bien définies et entérinées par la direction?
- Avons-nous un cadre de gouvernance découlant des politiques établies (ex. RACI), permettant de bien définir les rôles et responsabilités?
- Quelles responsabilités mal définies pourraient jouer de manière négative sur la posture de sécurité de l’organisation ?
7. Les retards dans l’application de mises à jour et de correctifs
Les cybercriminels n’ont pas toujours besoin d’innover. Ils exploitent souvent des vulnérabilités connues, laissées ouvertes par négligence ou manque de rigueur. L’incident Log4j, survenu en décembre 2021, en est un exemple marquant. Une faille critique dans la bibliothèque Java Log4j 2 permettait l’exécution de code à distance sans authentification. Bien que des correctifs aient été publiés rapidement, de nombreuses organisations ont tardé à les appliquer, exposant leurs systèmes à des attaques pendant plusieurs mois.
Dans les environnements infonuagiques, cette problématique est amplifiée par la complexité des infrastructures et la rapidité des déploiements. Machines virtuelles, conteneurs, services SaaS : tous doivent être mis à jour régulièrement pour rester sécurisés.
Erreur :
- Laisser en fonction des machines virtuelles, conteneurs ou applications sans appliquer systématiquement les correctifs disponibles
- Négliger les mises à jour de composants tiers ou open source
- Absence de processus automatisé pour la gestion des vulnérabilités
Conséquence :
- Failles connues exploitables pendant des semaines ou des mois
- Systèmes vulnérables exposés à des attaques ciblées
- Réactions tardives perçues comme évitables par les parties prenantes
Impact stratégique :
- Attaques médiatisées comme étant évitables pouvant nuire à la réputation de l’organisation
- Coûts élevés liés à la gestion de crise, à la remédiation et aux pertes opérationnelles
Solution :
- Automatiser la gestion des correctifs dans tous les environnements infonuagiques
- Mettre en place des scans de vulnérabilité réguliers pour détecter les composants obsolètes
- Prioriser l’application des correctifs critiques dès leur publication
- Documenter et auditer les délais de mise à jour pour assurer la conformité
Questions clés :
- Quel est notre délai moyen entre la publication d’un correctif critique et son déploiement ?
- Qui est responsable de la surveillance des vulnérabilités dans nos environnements infonuagiques ?
- Avons-nous automatisé la gestion des correctifs ?
- Nos processus de mise à jour sont-ils audités et suivis régulièrement ?
8. La méconnaissance du Shared Responsibility Model
Une idée reçue encore trop répandue consiste à croire que « le fournisseur infonuagique s’occupe de tout ». En réalité, selon le Shared Responsibility Model (modèle de responsabilité partagée) la sécurité est une responsabilité conjointe. Le fournisseur assure la protection de l’infrastructure (matériel, réseau, hyperviseur), tandis que l’organisation cliente est responsable de la sécurité des données, des identités, des configurations et des accès.
Ignorer cette distinction crée des zones non protégées, des attentes irréalistes envers le fournisseur et des failles dans la posture de sécurité globale.
Erreur :
- Croire que le fournisseur infonuagique prend en charge l’ensemble de la sécurité, y compris les données, les accès et les configurations.
Conséquence :
- Zones critiques laissées sans protection adéquate
- Fausses attentes envers le fournisseur
- Décalage entre les responsabilités réelles et perçues
Impact stratégique :
- Responsabilité légale incombant à l’entreprise en cas d’incident
- Litiges coûteux pouvant fragiliser les opérations
Solution :
- Former les équipes aux spécificités du modèle de responsabilité partagée pour chaque fournisseur (AWS, Azure, Google Cloud)
- Intégrer clairement les responsabilités dans les politiques internes de sécurité et de gouvernance
- Réaliser des audits réguliers pour s’assurer que les responsabilités sont bien assumées de part et d’autre
Questions clés :
- Nos équipes comprennent-elles précisément ce que couvre le fournisseur et ce qui nous incombe ?
- Avons-nous une politique interne alignée sur le modèle de responsabilité partagée ?
- Quand avons-nous formé nos équipes pour la dernière fois sur ce modèle ?
- En cas d’incident, savons-nous clairement qui est responsable de quoi ?
Sécurité infonuagique : une vigilance continue, un impératif stratégique
Le nuage est un formidable levier d’innovation, mais sa sécurité exige une rigueur constante des organisations. Les incidents récents le démontrent : ce ne sont pas toujours les attaques les plus complexes qui causent le plus de dommages. Souvent, il s’agit de vulnérabilités prévisibles qu’une vigilance accrue aurait pu éviter.
La réputation est l’un des actifs les plus précieux d’une organisation. Sécuriser vos environnements infonuagiques, c’est à la fois protéger vos données et préserver ce capital de confiance. La sécurité ne doit pas être perçue comme un projet ponctuel, mais intégrée à la gouvernance, aux opérations quotidiennes et à la culture organisationnelle.
Bref, une stratégie multinuage sécurisée et efficace se distingue par sa capacité à :
- Corriger rapidement les failles
- Prévenir les erreurs
- Instaurer une culture de vigilance durable
Passez à l’action : sécurisez vos environnements infonuagiques
Renforcer la sécurité de vos environnements commence par l’identification et la correction des erreurs les plus courantes. Nos consultants en cybersécurité accompagnent les organisations évoluant dans des environnements multinuages afin de :
- Évaluer et hiérarchiser leurs risques
- Renforcer leur gouvernance et leur conformité
- Bâtir une résilience opérationnelle durable
Si vous souhaitez revoir votre approche actuelle ou savoir par où commencer, notre équipe peut vous guider vers des actions concrètes pour protéger vos données et renforcer la confiance.
Communiquez avec nos experts en cybersécurité.
Cet article a été rédigé en collaboration avec : Xavier Desjardins-Rousseau